
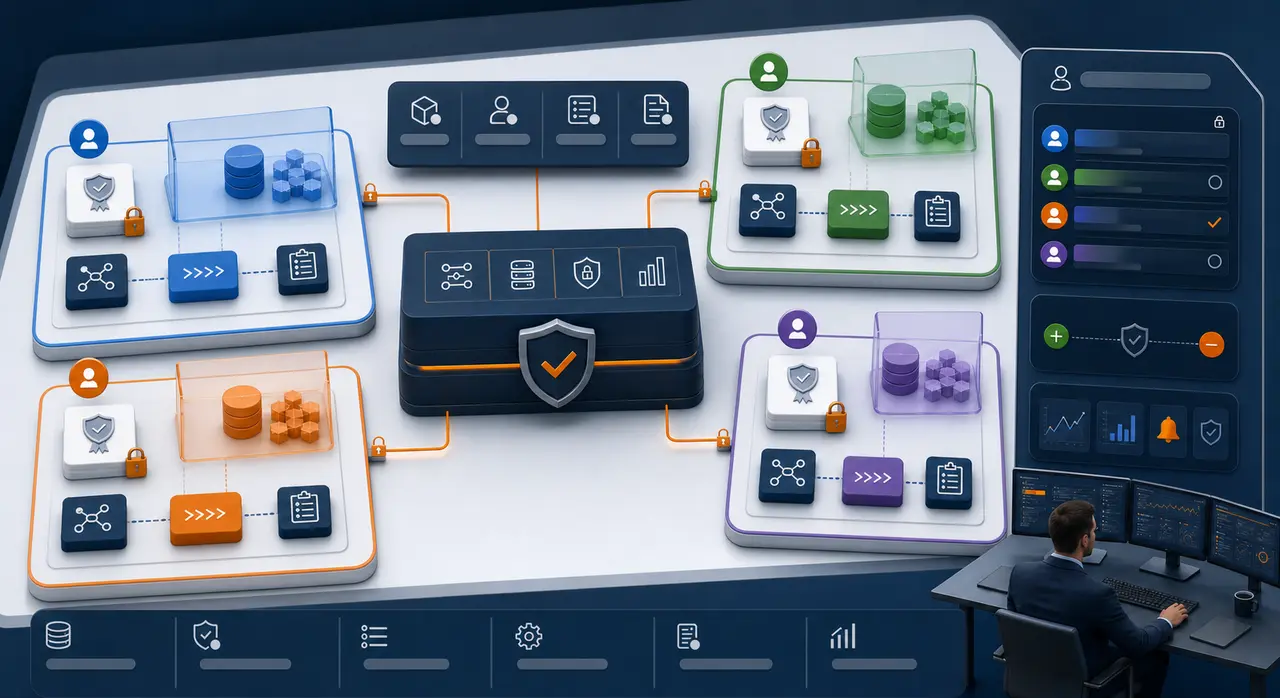
W KSeF grupa kapitałowa nie jest jednym kontem technicznym
Organizacja może mieć wspólne centrum usług, jeden ERP i jeden zespół księgowy, ale każda spółka pozostaje odrębnym kontekstem działania. Ministerstwo Finansów wyjaśnia, że pobieranie i wystawianie faktur poszczególnych klientów biura rachunkowego wymaga autoryzacji w kontekście NIP każdego klienta osobno.
MF wskazuje również, że ten sam certyfikat osoby może zostać użyty do uwierzytelnienia w różnych kontekstach, natomiast zakres możliwych działań wynika z uprawnień nadanych tej osobie w konkretnym kontekście.
To rozróżnienie powinno znaleźć odzwierciedlenie w architekturze. Poniższy materiał opisuje projekt techniczny i organizacyjny, nie zasady odpowiedzialności podatkowej.
Najpierw rejestr podmiotów
Źródłem prawdy powinien być kontrolowany rejestr zawierający co najmniej:
- wewnętrzny identyfikator spółki,
- pełną nazwę i NIP,
- system ERP lub jednostkę organizacyjną w ERP,
- właściciela biznesowego,
- administratora uprawnień KSeF,
- sposób uwierzytelnienia integracji,
- aktywne procesy: sprzedaż, zakupy lub oba,
- środowisko i status uruchomienia.
NIP nie powinien być wpisywany ręcznie w wielu zadaniach i konfiguracjach. Integracja powinna pobierać kontekst z zatwierdzonego rejestru.
Izolacja kontekstu od początku operacji
Każde zadanie integracyjne powinno otrzymać identyfikator spółki przed wywołaniem API. Kontekst nie może być ustalany dopiero na podstawie nazwy znalezionej w XML.
Minimalny zapis operacji:
- identyfikator zadania,
- spółka i NIP kontekstu,
- typ operacji,
- identyfikator dokumentu ERP,
- identyfikator sesji lub żądania,
- numer KSeF, jeśli został nadany,
- stan i znaczniki czasu,
- wersja mapowania.
Taki model pozwala wykazać, w czyim imieniu wykonano działanie.
Osobne kolejki czy wspólna platforma?
Wspólna platforma integracyjna jest możliwa, ale powinna zapewniać logiczną separację.
Wspólna kolejka z partycją
Każda wiadomość zawiera niezmienny identyfikator podmiotu, a procesor pobiera właściwe poświadczenie i konfigurację. Rozwiązanie ułatwia utrzymanie, lecz wymaga rygorystycznych kontroli przed każdym wywołaniem.
Osobne kolejki per spółka
Zmniejszają ryzyko pomieszania i pozwalają niezależnie zatrzymywać proces. Zwiększają natomiast liczbę zasobów oraz konfiguracji.
Niezależnie od wariantu należy zagwarantować:
- brak domyślnego NIP używanego przy braku danych,
- odrzucenie zadania z nieznanym podmiotem,
- ograniczenie dostępu operatorów do potrzebnych spółek,
- osobne metryki i alarmy,
- możliwość zatrzymania jednej spółki bez zatrzymania pozostałych.
Sposób pomiaru kolejek i zaległości per podmiot opisuje monitoring integracji KSeF.
Certyfikat a uprawnienie
Certyfikat służy do uwierzytelnienia, ale nie zastępuje modelu uprawnień. MF podaje, że zakres czynności zależy od praw nadanych w danym kontekście.
Rejestr poświadczeń powinien zawierać:
- właściciela certyfikatu,
- zastosowanie,
- konteksty, w których ma działać,
- datę początku i końca ważności,
- miejsce bezpiecznego przechowywania,
- osobę odpowiedzialną za rotację,
- procedurę unieważnienia.
Nie należy zapisywać prywatnego klucza w tym rejestrze, repozytorium ani logach.
MF informuje, że certyfikat KSeF jest ważny nie dłużej niż dwa lata od wytworzenia albo wskazanej daty początkowej. Monitoring dat ważności musi uwzględniać czas na bezpieczne wdrożenie następcy.
Zasada minimalnych uprawnień
Role warto rozdzielić na:
- zarządzanie uprawnieniami,
- wystawianie faktur,
- przeglądanie i pobieranie faktur,
- działania administracyjne potrzebne w danym modelu.
Integracja zakupowa nie musi automatycznie otrzymywać uprawnienia do wystawiania. Podobnie operator jednej spółki nie powinien uzyskiwać dostępu do pozostałych tylko dlatego, że pracuje we wspólnym centrum usług.
Dla pełnego przepływu zakupowego trzeba również zachować kontekst spółki od pobrania dokumentu do zapisu w ERP, co opisuje przewodnik obsługi faktur zakupowych z KSeF.
Okresowy przegląd powinien odpowiadać na pytania:
- Czy każda aktywna osoba i integracja nadal potrzebuje dostępu?
- Czy zakres odpowiada obecnej roli?
- Czy nie istnieją poświadczenia bez właściciela?
- Czy odebrano dostęp byłym pracownikom i dostawcom?
- Czy istnieje zastępstwo administratora?
Biuro rachunkowe i centrum usług wspólnych
Wspólny operator nie zwalnia z rozdzielenia kontekstów. Dla każdego klienta lub spółki należy potwierdzić:
- sposób nadania uprawnienia,
- zakres czynności,
- osobę zatwierdzającą,
- poświadczenie używane przez integrację,
- sposób zakończenia współpracy,
- eksport i przekazanie śladu operacji.
Nie należy projektować integracji jako „przełącznika NIP”, którego wartość użytkownik może dowolnie wpisać.
Jednostki podrzędne i identyfikatory wewnętrzne
Modele JST, Grup VAT i jednostek podrzędnych mają dodatkowe reguły opisane w materiałach MF. Portal wskazuje również zastosowania identyfikatora wewnętrznego, zbudowanego z NIP podatnika i pięciu cyfr, dla rozbudowanych struktur.
Nie należy kopiować tego modelu do zwykłej grupy spółek bez potwierdzenia, że ma zastosowanie. Integracja powinna implementować wyłącznie modele właściwe dla organizacji, zatwierdzone przez osobę odpowiedzialną za podatki.
Separacja danych i logów
Wspólna baza integracyjna powinna wymuszać filtr podmiotu w warstwie danych, a nie tylko w interfejsie.
Kontrole techniczne:
- klucz obcy do rejestru spółek w każdym rekordzie,
- unikalność numeru KSeF w odpowiednim modelu danych,
- autoryzacja operatora przed odczytem,
- brak sekretów i pełnych XML w zwykłych logach aplikacyjnych,
- rejestrowanie zmian uprawnień i konfiguracji,
- szyfrowanie poświadczeń oraz kontrola dostępu do kopii zapasowych.
Eksport diagnostyczny dla dostawcy nie powinien automatycznie zawierać dokumentów wszystkich spółek.
Limity i harmonogram per kontekst
API KSeF 2.0 stosuje limity dla grup operacji. W platformie wielospółkowej harmonogram powinien zapobiegać sytuacji, w której szczyt jednej spółki opóźnia pozostałe.
Warto wprowadzić:
- kontrolę tempa per spółka i operacja,
- priorytety dla procesów krytycznych,
- osobne kolejki błędów,
- limit równoległości,
- sprawiedliwy podział zasobów,
- metrykę wieku najstarszego dokumentu per NIP.
Onboarding nowej spółki
Bezpieczny proces uruchomienia obejmuje:
- zatwierdzenie danych rejestrowych,
- wskazanie właścicieli i administratorów,
- nadanie minimalnych uprawnień,
- konfigurację poświadczeń bez kopiowania sekretów,
- mapowanie jednostki ERP,
- test wystawiania i odbierania na właściwym środowisku,
- kontrolowany start,
- potwierdzenie monitoringu i procedury wyłączenia.
Offboarding i zmiany organizacyjne
Plan trzeba przygotować również dla sprzedaży spółki, zmiany biura rachunkowego, połączenia systemów i wygaśnięcia certyfikatu.
Lista zamknięcia powinna obejmować odebranie uprawnień, unieważnienie zbędnych poświadczeń, zatrzymanie zadań, zachowanie wymaganego śladu oraz potwierdzenie, że inne spółki nadal działają.
Kryteria odbioru środowiska wielospółkowego
- żadna operacja nie może rozpocząć się bez jawnego kontekstu spółki,
- nie istnieje „domyślny NIP” dla błędnych zadań,
- role są nadawane per kontekst i zgodnie z potrzebą,
- runtime nie przechowuje sekretów w kodzie lub logach,
- test negatywny potwierdza brak dostępu między spółkami,
- awaria albo limit jednej spółki nie zatrzymuje wszystkich,
- monitoring i uzgodnienie kompletności działają per NIP,
- onboarding i offboarding mają zatwierdzoną checklistę.
Potrzebujesz kontroli procesu osobno dla każdej spółki?
W środowisku wielospółkowym wspólny status całej platformy nie pokaże, który kontekst NIP ma zaległości, błędne uprawnienia lub zablokowaną kolejkę. Zobacz zakres monitoringu integracji KSeF, jeśli potrzebujesz metryk, alertów i śladu operacji rozdzielonych per spółka.
Omówmy monitoring środowiska wielospółkowego →
Źródła oficjalne
- Uprawnienia i autoryzacja — Ministerstwo Finansów
- Certyfikaty KSeF — Ministerstwo Finansów
- Najczęstsze pytania KSeF — Ministerstwo Finansów
- Podręczniki i materiały KSeF 2.0 — Ministerstwo Finansów
- Wsparcie dla integratorów — Ministerstwo Finansów
Stan informacji: 31 lipca 2026 r.; źródła oficjalne zweryfikowano 2 sierpnia 2026 r. Materiał ma charakter techniczny i organizacyjny. Dobór modelu uprawnień oraz obowiązków podmiotu należy potwierdzić z właściwymi specjalistami.

